내 이메일·아이디·비밀번호가 유출됐는지 어디서 확인하고, 결과가 나오면 무엇을 해야 하나요?
개인정보보호위원회·한국인터넷진흥원의 털린 내 정보 찾기에서 본인 계정정보를 조회하고, 유출이 확인되면 해당 서비스에서 비밀번호 변경 등 조치를 진행합니다.
조회 결과는 모든 개인정보의 안전 보증이나 계정 복구 완료를 뜻하지 않습니다.
빠른 답: 계정정보와 이메일 주소 유출을 확인
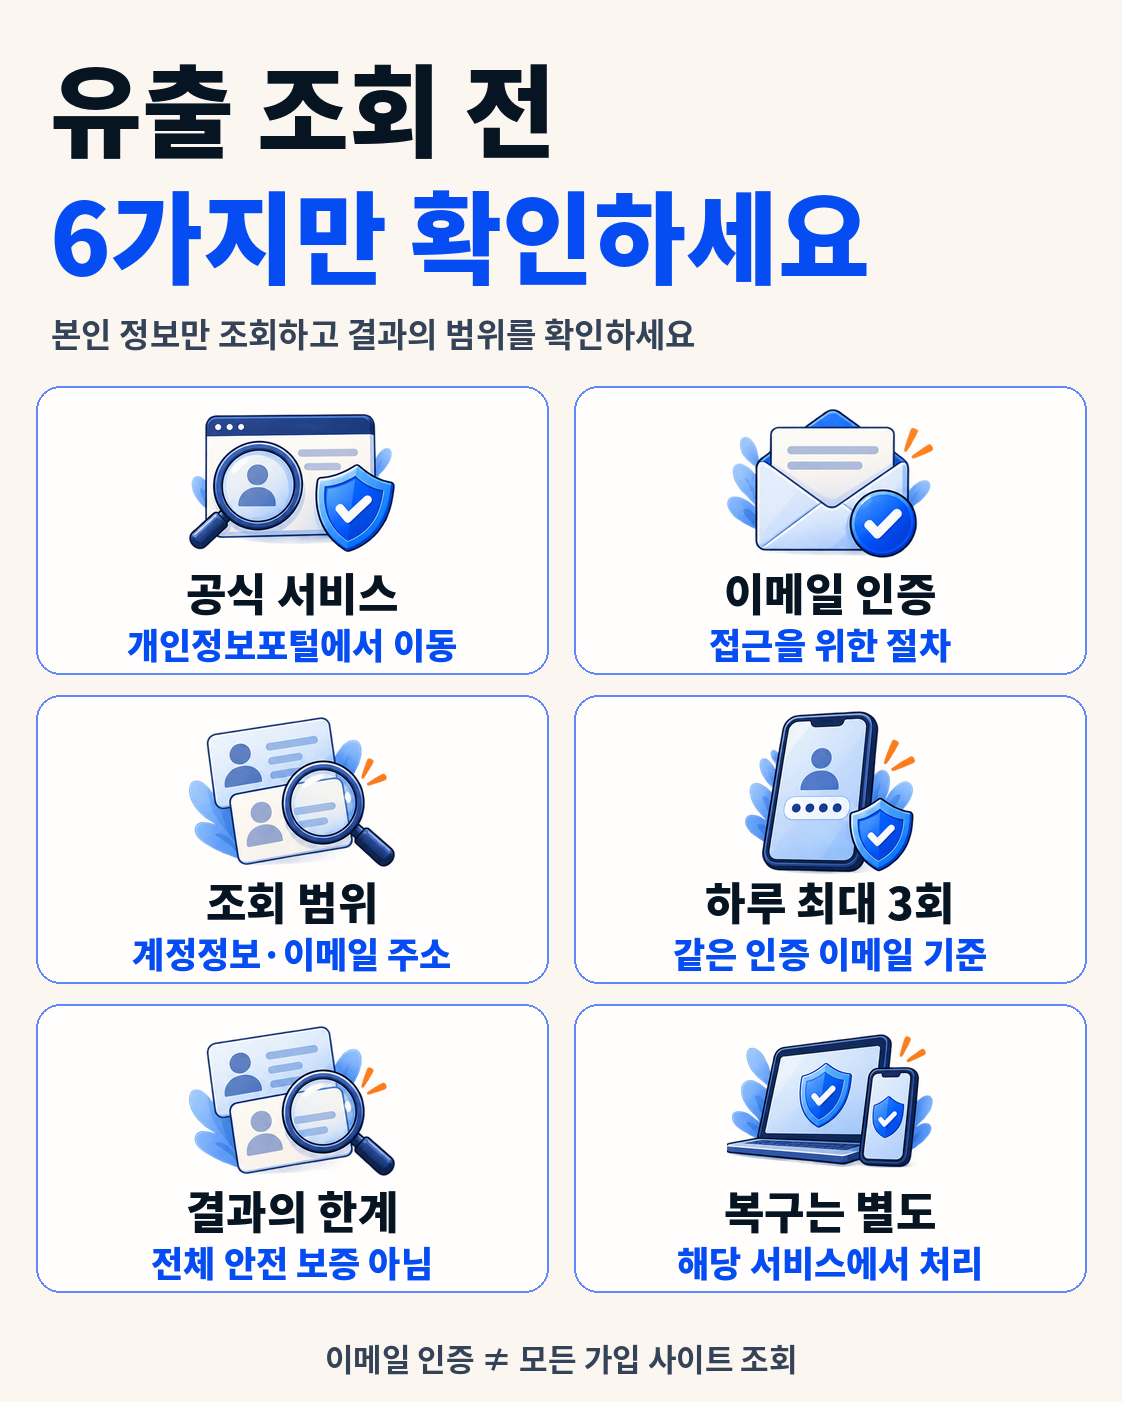
‘털린 내 정보 찾기’는 아이디·비밀번호 조합의 유출 여부를 확인하며, 2026년 1월 29일 개편으로 이메일 주소 조회도 추가됐습니다. 개인정보포털에서 공식 서비스로 이동하거나 kidc.eprivacy.go.kr에 접속하세요.
입력한 계정정보를 대조하는 방식이므로 이름 하나로 모든 유출 사고를 찾아주는 서비스는 아닙니다. 결과를 본 뒤 실제 사용 중인 사이트에서 비밀번호 변경 등 후속 조치를 해야 합니다.
조회 결과별 다음 조치
| 확인한 상황 | 다음 행동 |
|---|---|
| 입력한 계정정보의 유출 확인 | 사용 중인 사이트에서 비밀번호 변경 |
| 같은 비밀번호를 다른 곳에서도 사용 | 재사용한 서비스까지 함께 점검·변경 |
| 유출이 확인되지 않음 | 해당 조회 범위의 결과로 해석하고 보안 설정 유지 |
| 모르는 로그인·결제 등 실제 흔적 발견 | 해당 서비스의 도용 신고·복구 절차 진행 |
유출 확인과 실제 계정 침입 확인은 같은 의미가 아닙니다. 유출된 정보가 아직 사용 가능한지, 이미 비밀번호를 바꿨는지에 따라 현재 위험은 달라집니다. 결과를 기다리느라 의심 활동에 대한 대응을 미루지 마세요.
인증용 이메일과 조회 대상 이메일을 구분하세요
수신 가능한 본인 이메일 주소를 준비하세요. 인증용 이메일은 서비스 이용을 확인하는 수단이고, 조회 대상 이메일 주소는 유출 여부를 확인할 정보입니다.
이메일 주소 조회가 추가됐어도 인증만으로 모든 가입 사이트가 자동 조회되는 것은 아닙니다. 아이디·비밀번호 조합 조회와 이메일 주소 조회는 현재 입력 화면의 안내에 맞춰 이용하세요.
조회할 본인 계정정보를 입력란의 안내에 맞춰 준비하되, 비밀번호 목록을 메모나 상담창에 모아 전송하지 마세요. 입력은 공식 도메인에서만 진행합니다.
현재 서비스는 별도 회원가입을 받지 않습니다. 개인정보 수집·이용 동의를 확인한 뒤 이메일 인증을 진행하는 구조입니다.
유출 여부 조회 순서
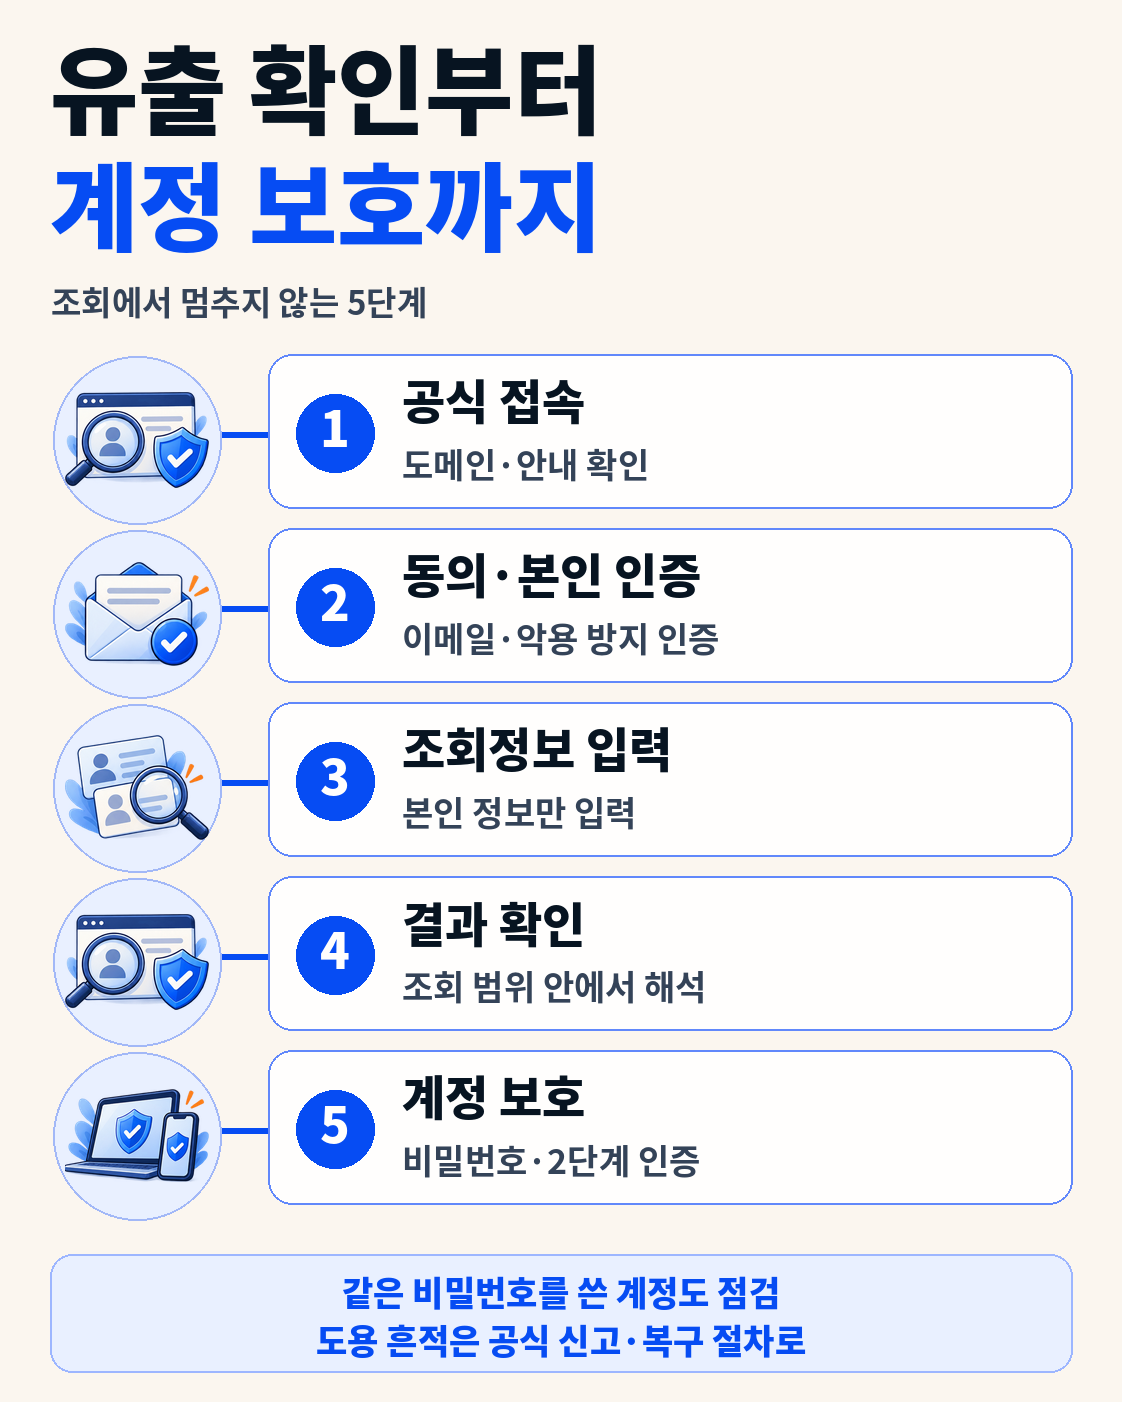
- 개인정보포털의 ‘털린 내 정보 찾기’ 또는 공식 서비스 사이트로 들어갑니다.
- ‘유출여부 조회하기’에서 개인정보 수집·이용 동의를 확인합니다.
- 본인 이메일로 인증번호를 받아 확인한 뒤, 서비스 악용 방지 인증을 진행합니다.
- 현재 조회 화면에서 안내하는 방식에 맞춰 본인 계정정보 또는 이메일 주소를 입력합니다.
- 결과를 읽고, 유출·도용 의심 여부에 맞춰 실제 사용하는 사이트에서 보안 조치를 합니다.
현행 이용 페이지는 1차 인증을 완료한 동일 이메일 주소의 이용을 하루 최대 3회로 안내하며 익일 0시부터 다시 사용할 수 있다고 설명합니다.
한 번에 입력 가능한 계정 수는 인증 뒤의 현재 화면에서 확인하세요. 이용 횟수와 계정 입력 개수는 서로 다른 기준입니다.
유출 확인·계정 도용 의심 시 대응
유출이 확인되면 해당 사이트에 직접 접속해 현재 비밀번호부터 변경하세요. 같은 비밀번호를 재사용한 서비스도 점검하고, 새 비밀번호는 사이트마다 다르게 설정하는 편이 좋습니다.
그다음 해당 서비스가 제공하는 최근 로그인·접속 기기·복구 이메일·전화번호를 확인하세요. 본인이 하지 않은 활동이나 설정 변경이 있다면 공식 신고·복구 안내에 따라 처리합니다. 지원되는 경우 2단계 인증도 설정하세요.
예를 들어 Google 공식 안내는 보안 활동과 기기, 복구정보를 검토하도록 권합니다. 플랫폼마다 메뉴가 다르므로 다른 사이트에 같은 메뉴 위치를 그대로 적용하지 마세요.
로그인이 이미 안 된다면 비밀번호를 여러 번 추측하기보다 해당 서비스의 공식 계정 복구 절차로 진행합니다.
유출 없음·암호화 안내의 의미
공식 서비스 설명은 입력한 계정정보를 암호화해 대조하는 방식입니다. 이 범위를 고려하면 유출이 확인되지 않았다는 결과를 모든 개인정보의 안전 보증으로 해석할 수 없습니다. 검사하지 않은 다른 계정이나 다른 종류의 개인정보까지 확인한 것이 아닙니다.
사업자로부터 유출 통지를 받았거나 모르는 로그인 흔적이 있다면 결과와 관계없이 해당 사업자의 안내와 보안 조치를 확인하세요.
서비스는 평문 아이디·비밀번호를 저장·보관하지 않는다고 안내합니다. 그렇다고 어떤 개인정보도 수집하지 않는다는 뜻은 아닙니다. 현재 동의 화면에는 인증 이메일과 조회 정보의 처리 조건이 구분되어 있으니 내용을 확인하세요.
자주 묻는 질문
회원가입을 해야 하나요?
아닙니다. 현재 이용 페이지는 회원가입을 받지 않는다고 안내합니다. 이용 동의와 이메일 인증, 악용 방지 인증은 필요합니다.
이메일 인증만 하면 내 계정이 모두 검사되나요?
아닙니다. 이메일 인증은 접근 절차입니다. 이메일 주소 유출 조회가 추가됐지만, 인증만으로 가입 사이트 전체가 검사되는 것은 아닙니다.
비밀번호를 바꾼 뒤 옛 정보의 유출이 나오면요?
옛 비밀번호의 유출과 현재 비밀번호의 안전은 구분해야 합니다. 옛 비밀번호를 다른 곳에서 아직 쓰는지 점검하고, 현재 계정의 활동·보안 설정을 확인하세요.
조회하면 회원탈퇴나 유출정보 삭제도 되나요?
조회 자체가 탈퇴·삭제 처리는 아닙니다. 불필요한 계정 정리는 개인정보포털의 웹사이트 회원탈퇴 등 별도 절차를 확인해야 합니다.
조회 후 남길 확인 목록
- 공식 서비스에서 본인 계정정보·이메일 주소만 조회하기
- 유출을 확인하면 해당 비밀번호와 재사용한 계정도 점검하기
- 로그인 기기·복구정보·2단계 인증 점검하기
- 도용 흔적이 있으면 공식 신고·복구 절차 진행하기
비밀번호를 기록한 점검표 대신 확인한 서비스와 조치 완료 여부만 남기세요. 조회 결과를 공유할 때도 실제 아이디·이메일 등 개인정보는 가리는 편이 좋습니다.
정보 확인일: 2026년 10월 20일. 인증 방식과 이용 한도는 공식 이용 화면의 최신 안내를 우선합니다.
공식 출처와 확인일
- 털린 내 정보 찾기 — 서비스 소개 — 개인정보보호위원회·한국인터넷진흥원, 확인 2026-10-20
- 털린 내 정보 찾기 — 유출여부 조회하기(인증 전) — 개인정보보호위원회·한국인터넷진흥원, 확인 2026-10-20
- 개인정보 포털 — 개인정보보호위원회, 확인 2026-10-20
- (보도참고) 털린 내정보 이메일 주소로도 확인할 수 있다 — 개인정보보호위원회 조사2과, 확인 2026-10-20
- 털린 내정보, 이메일 주소로도 확인…다크웹 유출 조회 추가 — 대한민국 정책브리핑·개인정보보호위원회, 확인 2026-10-20
- 해킹되거나 도용된 Google 계정 보호 — Google 계정 고객센터, 확인 2026-10-20